外网接入不再靠VPN?ZTNA零信任到底强在哪
当前位置:点晴教程→知识管理交流
→『 技术文档交流 』
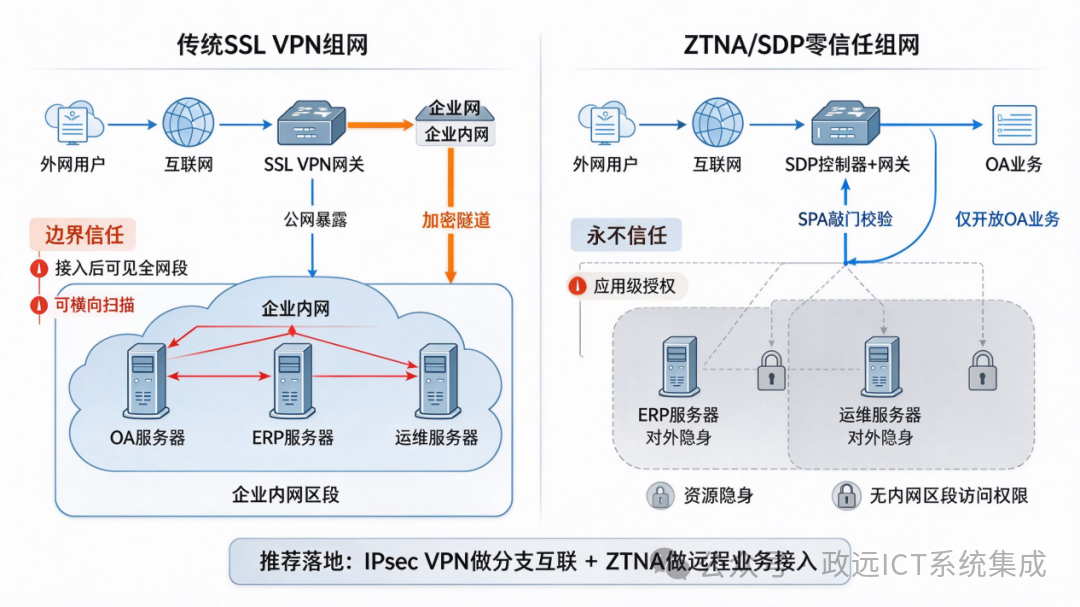
在政企远程接入组网建设中,传统SSL VPN与ZTNA零信任网络访问是两类主流方案,不少建设单位在选型时难以取舍。二者虽然都能实现外网用户访问内部业务,但底层安全模型存在本质差异:传统VPN依托边界信任,通过加密隧道将用户接入内网网段;ZTNA遵循永不信任理念,以身份为核心、按应用按需授权。没有绝对优劣,需结合业务场景、安全要求、运维模式综合判断。 本文从信任机制、访问粒度、风险特点、适用场景等多维度详细对比分析,明确两种技术的能力边界,为组网方案选型提供可靠依据。 一、基本概念VPN(虚拟专用网络)VPN是隧道加密技术,典型分为SSL VPN(远程用户接入)、IPsec VPN(站点到站点)。思路:通过加密隧道,把外网终端接入企业内网,依靠网络边界区分可信/不可信。简单理解:修一条加密隧道,让你进到公司内网里面,你和内网机器在同一个逻辑网段。 零信任网络(一般指ZTNA零信任网络访问,主流用SDP软件定义边界实现)零信任的核心口号:永不信任,始终验证。它不是单纯的隧道,是一套基于身份的访问控制体系。思路:不相信内网、不相信外网、不相信IP位置;用户不能“进入内网”,只能访问自己被授权的单个应用/服务。简单理解:没有内网大门,你要访问哪个业务,单独校验身份、设备状态,只给你开放这一个业务。
二、多维度详细对比1.安全信任模型(最根本区别)VPN:基于边界信任模型 预设:内网是可信区域,外网不可信。只要通过VPN网关认证、建立隧道,终端就被划入可信内网。 逻辑:验证一次→进入可信内网网段→在内网里按ACL访问资源;隐患:边界一旦被突破,内网默认可信,天然容易横向移动。 ZTNA:基于无边界、永不信任模型 预设:内网、外网、本地终端、云资源全部不可信,不区分内外网。不管你在公司局域网还是家里外网,访问任何业务都要校验。 逻辑:访问每一个资源都要校验身份+设备姿态+上下文→只开放该资源的访问权限;核心原则:最小权限、持续验证、隐式拒绝。 2. 访问控制粒度VPN:以网络层(L3)网段/IP为控制单元 授权一般是:给你某个网段的访问权限。连上隧道后,终端可以看到该网段内所有在线主机IP,能扫描、ping、探测同网段其他设备。权限粗:要么给一整个网段,要么不给。很难做到 “只允许访问某一个业务系统,同服务器其他端口禁止访问”。 ZTNA:以应用 / 服务(L7)为控制单元 授权对象是:具体应用、域名、业务端口、接口,而不是IP网段。用户只能看到自己被授权的那套业务,同服务器上其他业务、其他主机对终端完全不可见。可以做到:同一个服务器,允许用户访问80端口OA,禁止访问3389、22运维端口。 3. 资源暴露面与隐身能力VPN:网关地址、端口对公网开放,可被扫描、端口探测、暴力破解。 隧道建立成功后,内网所有授权网段的 IP 对用户终端可见,攻击者拿到账号后可以测绘内网拓扑。 ZTNA(SDP 架构):核心是资源隐身(黑网)业务服务器本身不对外监听公网端口。依靠 SPA 单包授权:客户端先发加密敲门包,控制器校验通过后,网关才临时放行该用户的连接。未授权用户扫描,业务端口无响应,扫描器探测不到业务,极大缩小攻击面,护网、等保场景优势明显。 4. 认证与持续校验机制VPN:一次性认证为主 认证发生在建立隧道的时候,账号密码、证书、MFA。隧道一旦成功建立,在会话有效期内,一般不再持续校验风险。只有断线重连才会重新认证;很少实时检测终端是否中毒、是否是陌生设备、是否在高危地区上网。 ZTNA:持续上下文认证、动态评估 不是登录一次就完事。会话过程中持续采集:身份、设备基线、杀毒状态、系统补丁、地理位置、终端风险、访问行为。一旦风险条件变化(比如终端出现恶意进程、异地异常登录),可以实时降权、切断单业务访问,不用整体断开连接。 5. 流量转发方式与带宽开销VPN:典型全隧道回传(split隧道可配置,但不是原生设计) 默认终端所有上网流量(百度、视频、外网)全部加密,经过VPN网关回传企业总部。 缺点:总部带宽容易成为瓶颈,时延高;分支/远程用户多的时候,网关压力巨大。拆分隧道(split)是附加功能,配置复杂,很多企业出于审计考虑禁用拆分隧道。 ZTNA:应用定向隧道 只有访问被授权业务的流量才加密走隧道;普通互联网访问流量直接本地出口上网,不走企业网关。带宽压力小、延迟更低;同时可以单独对业务流量做审计、Dlp、CASB检测。 6. 横向渗透风险VPN:风险高 账号+密码泄露、终端中毒被拿下→攻击者进入内网网段,可对内网进行扫描、横向渗透、抓取内网其他服务器凭证。 ACL只能做简单隔离,很难阻止同网段横向移动。 ZTNA:风险低 即使账号泄露,攻击者仅能拿到该账号授权的少量业务;看不到内网其他主机,没有网段访问权,缺少横向移动的基础。注意:不是零风险,只是大幅限制横向攻击范围。 7. 部署形态、组网适配VPN:两种主流形态
ZTNA:云原生为主,也支持本地私有化部署,常融合在 SASE/SSE 架构里。控制器、网关可以分布式部署在云边缘。适配混合云、多云、异地业务、SAAS 系统。 不负责打通三层网段,不做站点之间底层互联。 8. 审计、权限管理、账号生命周期VPN:审计偏网络层,记录连接时间、上线 IP、隧道上下线;很难精确记录 “用户访问了哪个应用的哪个页面”。权限和网段绑定,权限变更麻烦,外包人员离职,需要删除网段策略。 ZTNA:天然和IAM身份平台打通。权限和身份绑定,支持角色RBAC、属性 ABAC;可以按岗位、设备、时间自动授权。审计粒度到应用访问行为:访问时间、访问的业务、操作日志,便于溯源、等保自查。 9. 兼容性、运维成本VPN:优势:老旧系统兼容性极好。很多老业务、工控、运维工具、数据库客户端、扫描工具依赖三层互通,VPN 可以直接跑。 缺点:大量分支、大量外包账号时策略臃肿,ACL 维护量大。 ZTNA:适合B/S、C/S业务应用; 底层网络工具(ping、tracert、端口扫描、底层运维)无法直接使用,因为没有三层网段连通。运维重点在身份策略、设备基线策略,而不是网段ACL。 10. 成本与适用场景汇总VPN 适合场景
ZTNA(零信任网络)适合场景
11. 短板对比VPN 短板:攻击面大、账号泄露危害大、带宽容易瓶颈、信任边界脆弱 ZTNA 短板:不能替代站点互联IPsec VPN;不适合需要底层网络互通的运维场景;改造业务、对接IAM体系有一定实施成本
写在最后 综上所述,SSL VPN与ZTNA SDP不存在简单的替代关系,而是面向不同安全诉求的互补方案。SSL VPN 依托边界信任模型,擅长三层网络互通,能够满足底层运维、老旧业务接入等对网络连通性要求较高的场景;ZTNA SDP遵循永不信任的理念,以身份为核心、应用为粒度进行授权,依靠持续校验收敛攻击面,有效降低账号泄露引发的横向渗透风险。 当然,目前来说,对于那些只需要简单安全远程访问需求的用户来说,传统 VPN 仍然很多人选择。在实际组网建设中,应结合分支互联、员工远程办公、第三方外包接入等业务场景按需选型、混合部署,将分支互联、底层运维等高连通需求交由 VPN 承载,普通员工与第三方的业务访问统一通过ZTNA实现,权限相互独立、账号不混用。通过这种分层接入架构,既能保留网络互通能力,又能最大限度收敛攻击面,实现连通性与安全防护的平衡。 阅读原文:原文链接 该文章在 2026/11/17 16:20:48 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886